筑基数据安全流通 隐私计算如何让数据“可用不可见”
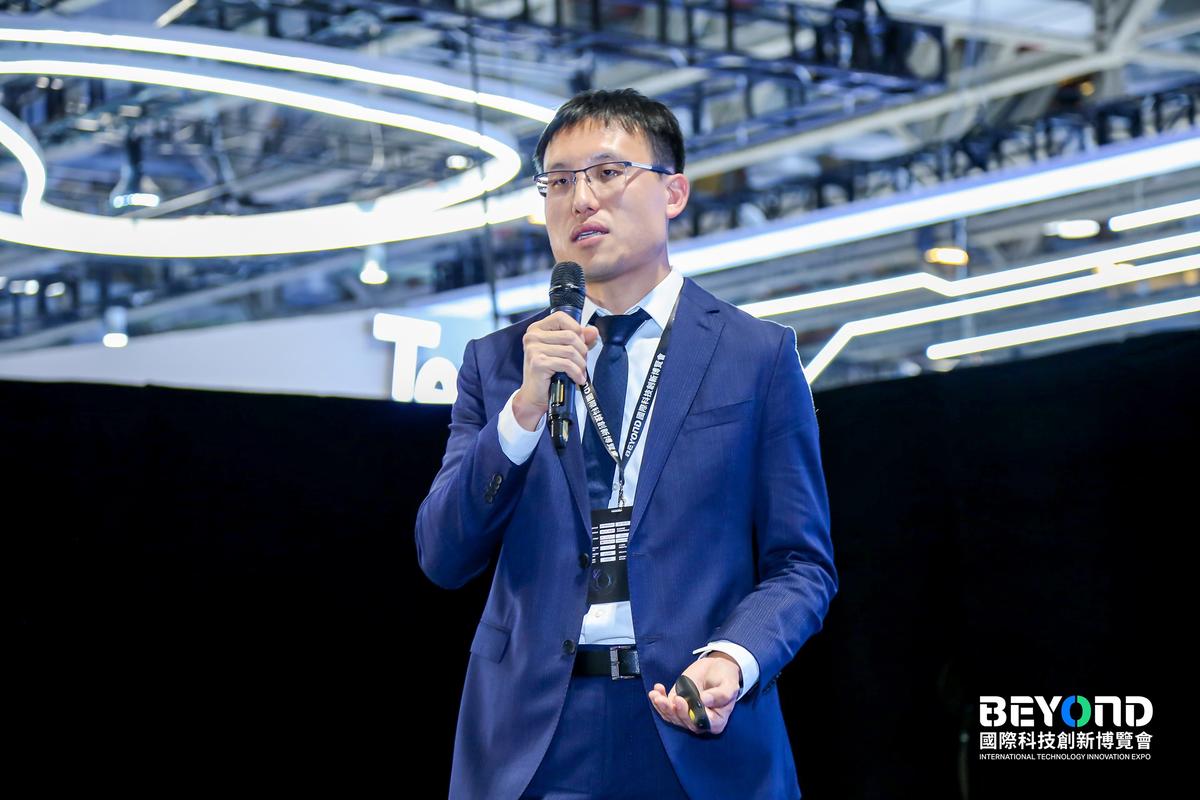
在数字经济时代,数据已成为关键生产要素,但数据流通与隐私保护之间的矛盾日益突出。泊煊网络王爽提出,以隐私计算筑基数据安全流通,实现数据“可用不可见”,为破解这一难题提供了可行路径。
一、数据流通的困境:用与保护的博弈
数据价值在于流通与融合,但传统模式下数据共享意味着原始数据暴露,面临泄露、滥用和合规风险。企业不敢共享、不愿共享,形成“数据孤岛”,制约了数据要素潜能的释放。如何在保护隐私的前提下让数据流动起来,成为亟待解决的核心问题。
二、隐私计算:让数据“可用不可见”的技术基石
隐私计算是一套技术集合,包括联邦学习、安全多方计算、可信执行环境、差分隐私等,其核心思想是“数据不动模型动”“数据可用不可见”。参与方在不暴露原始数据的前提下,完成联合建模、统计分析等计算任务,仅输出计算结果。这从技术上切断了数据泄露的链条,同时保留了数据的计算价值。
三、筑基数据安全流通的实践路径
王爽及其团队在泊煊网络的实践中,强调从三个层面筑基:
- 技术层面:构建融合型隐私计算平台,支持多种技术路线协同,满足不同场景对性能、安全与精度的需求。
- 合规层面:将隐私计算与数据分类分级、授权存证、审计追溯结合,形成可验证的合规闭环。
- 场景层面:聚焦金融风控、医疗科研、政务数据共享等高价值场景,推动隐私计算从“可用”走向“好用”。
四、价值与展望
隐私计算让数据“可用不可见”,既保护了个人隐私与企业商业秘密,又打破了数据孤岛,促进数据要素安全高效流通。随着技术性能提升与跨平台互联互通标准的完善,隐私计算将成为数据基础设施的重要组成部分,为数字经济发展筑牢安全底座。
筑基数据安全流通,不是限制流动,而是为流动修建“安全管道”。隐私计算正是这条管道的核心技术,让数据在合规、可信的轨道上释放更大价值。
如若转载,请注明出处:http://www.kczxk.com/product/1.html
更新时间:2026-10-26 00:17:52